Een kassamedewerker die bij de vrijwilligersborrel per ongeluk een terugbetaling doet. Een stagiair die de complete bezoekerslijst exporteert. Zolang iedereen met beheertoegang álles mag, is elk teamlid een risico — niet uit kwade wil, maar omdat één verkeerde klik genoeg is. Daarom werkt het beheer van MijnEvent voortaan met rechten per teamlid: jij bepaalt wie wat ziet, en wie wat mag.
Vijf sjablonen als startpunt
Nodig je een nieuw teamlid uit, dan kies je meteen een rechten-sjabloon: Volledig beheer, Evenementen, Financieel, Marketing & content of Alleen lezen. Kies je niets, dan start het nieuwe lid met Alleen lezen — meekijken kan, aankomen niet.
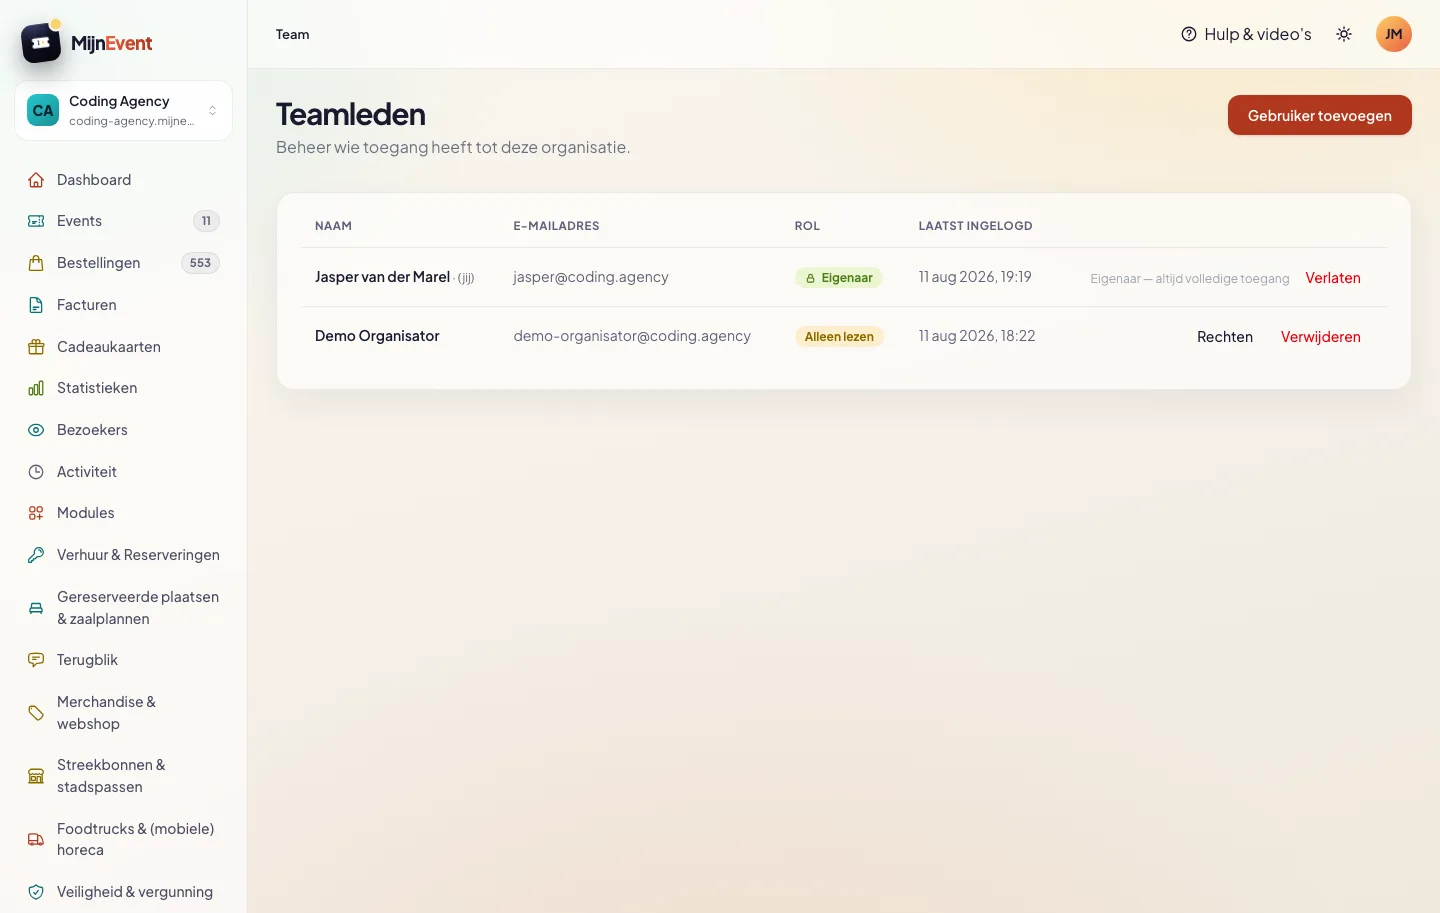
Een sjabloon is een startpunt, geen keurslijf. Na het uitnodigen pas je alles per gebruiker aan; het label in de teamlijst verandert dan in "Aangepast", zodat je in één oogopslag ziet wie een standaardprofiel heeft en wie maatwerk.
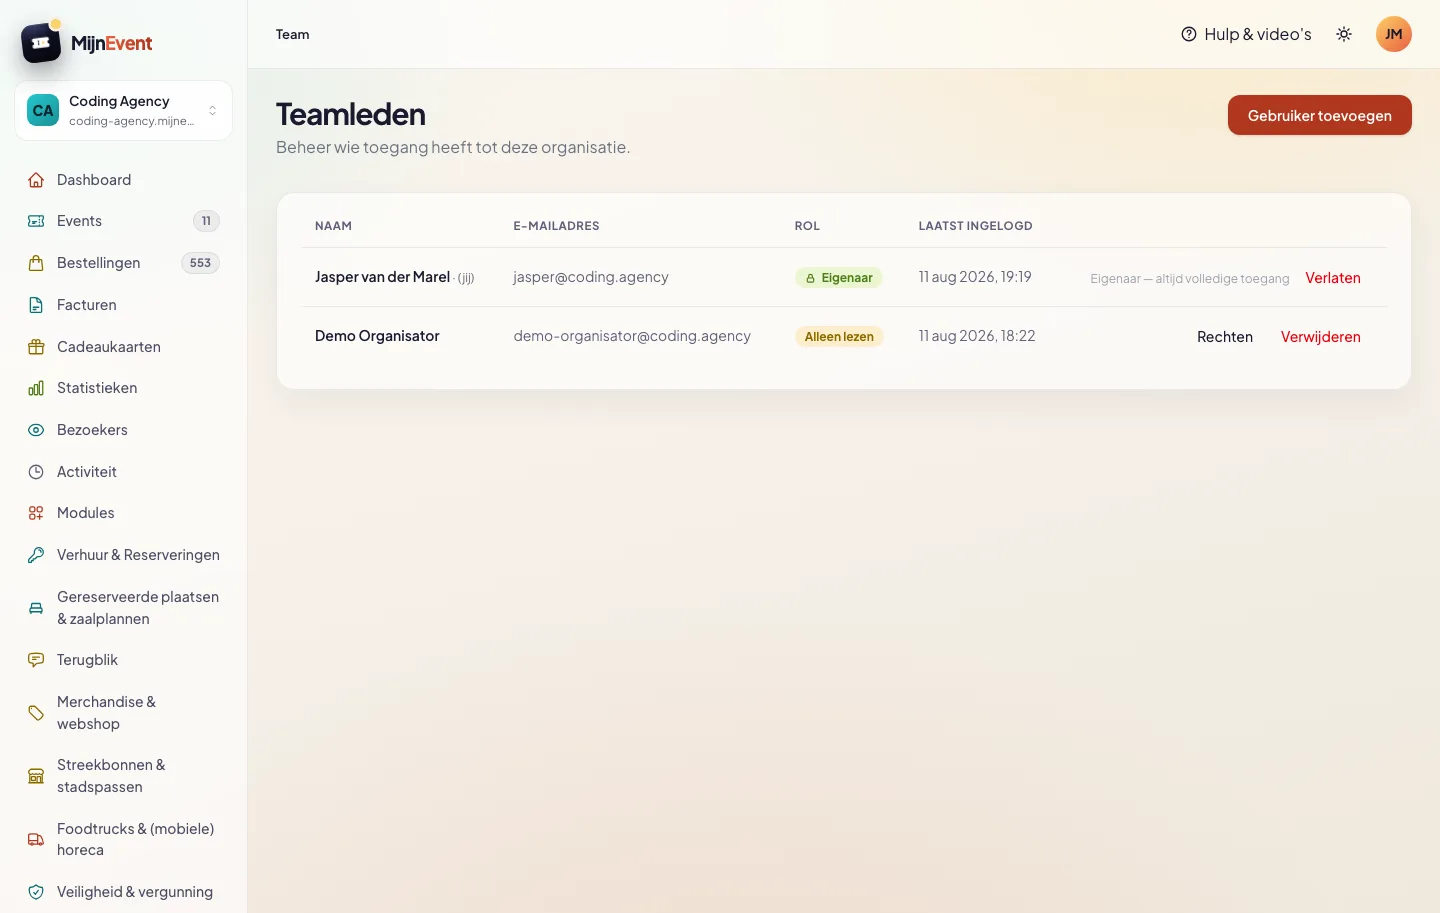
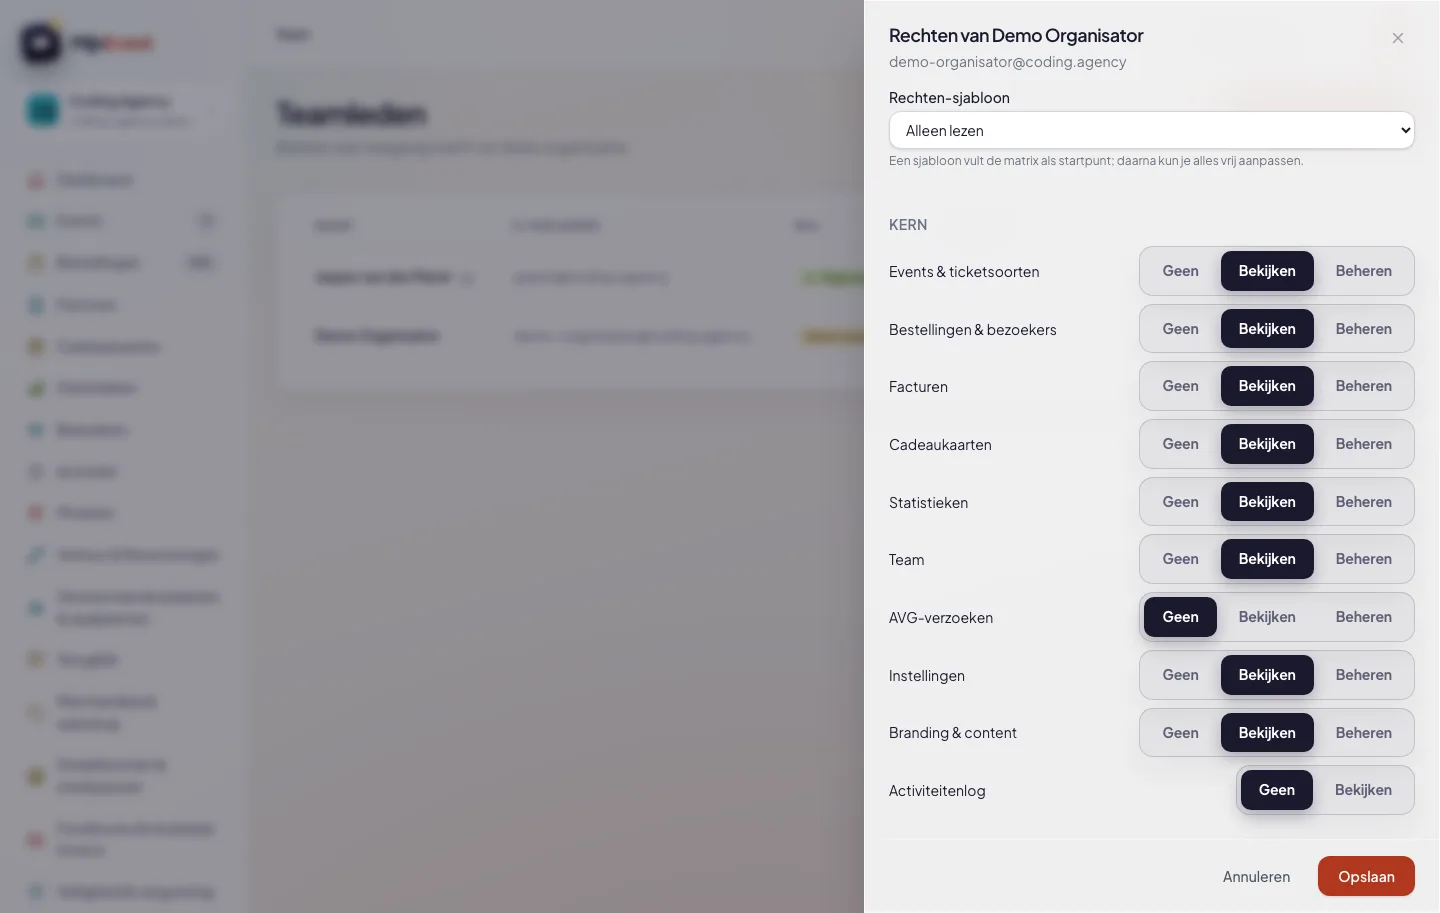
De matrix: Geen, Bekijken of Beheren
Klik bij een teamlid op Rechten en het rechten-paneel schuift open. Elk onderdeel van het beheer — events, bestellingen, facturen, cadeaukaarten, statistieken, team, AVG-verzoeken, instellingen, branding en het activiteitenlog — heeft drie standen: Geen (onzichtbaar), Bekijken (lezen, niets wijzigen) of Beheren (alles).
Onder de kern-onderdelen staan je actieve modules, met precies dezelfde drie standen. Een module die voor je organisatie aanstaat, is dus niet meer automatisch voor het hele team toegankelijk.
Gevoelige acties zet je bewust aan
Sommige handelingen verdienen een aparte drempel, ook voor teamleden die verder veel mogen: terugbetalingen doen, persoonsgegevens wissen of exporteren (AVG), events publiceren (dat start een betaling), de Mollie-koppeling beheren en het prijsmodel wisselen. Die staan als losse vinkjes in een gemarkeerd blok — en een vinkje kan pas aan wanneer het bijbehorende onderdeel minimaal op Bekijken staat.
Binnen modules geldt hetzelfde principe. Wie de stadsbon-administratie mag inzien, mag daarmee nog geen uitbetaalronde draaien of het SEPA-bestand voor de bank downloaden: dat is een eigen subrecht. Ook massamails versturen, een evacuatie starten, foodtruck-afdrachten uitbetalen en borg verrekenen zijn aparte subrechten.
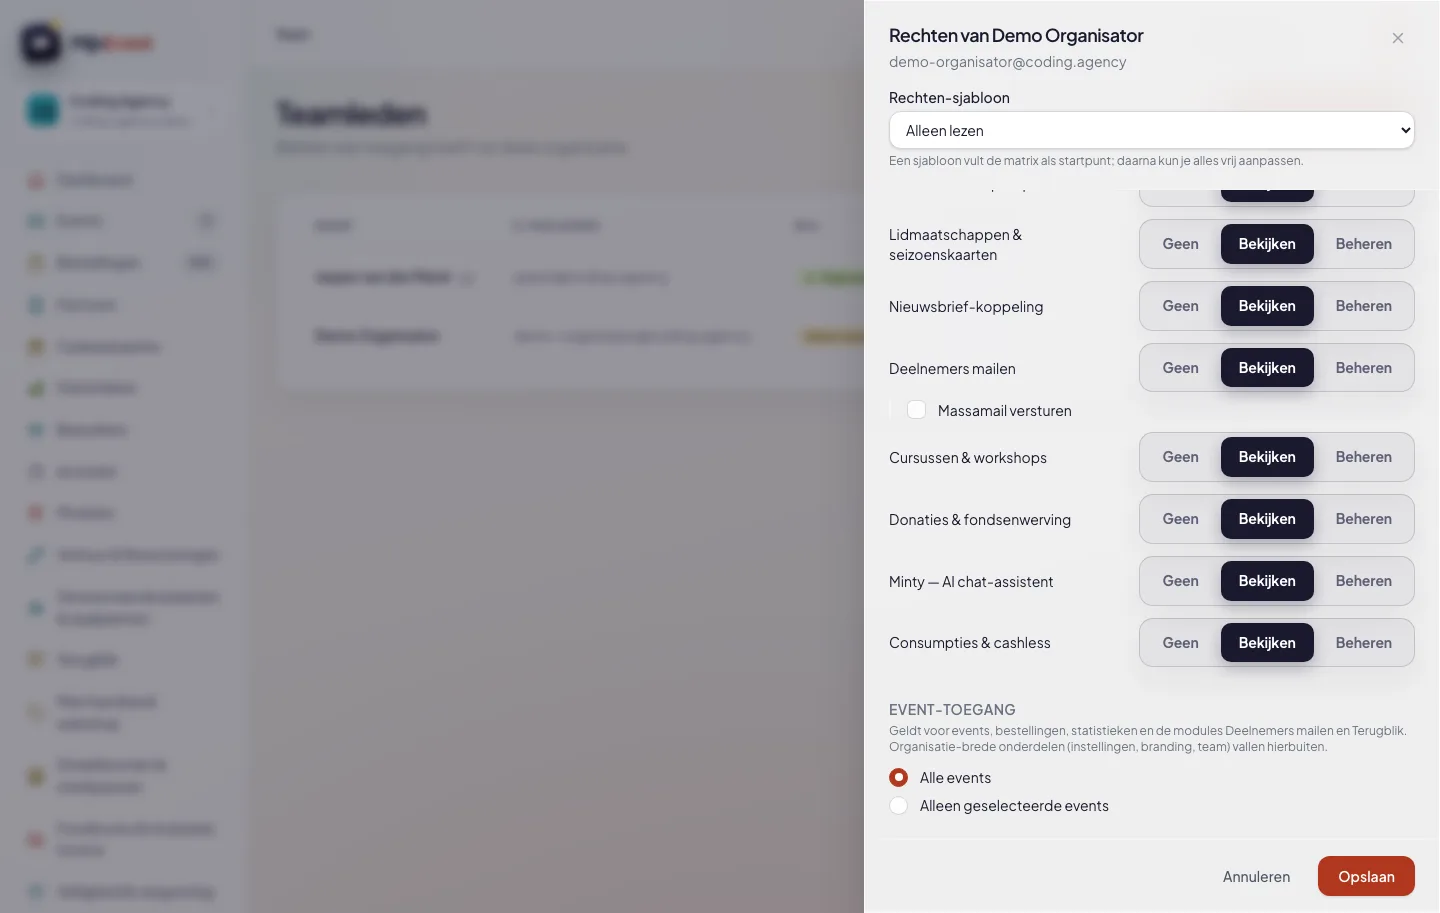
Toegang tot één event
Werk je met een productieleider per festival of een penningmeester per editie? Beperk dan de event-toegang: in plaats van "alle events" kies je de events waar dit teamlid bij mag. Lijsten, bestellingen, statistieken, exports, deelnemersmails en Terugblik tonen dan alleen díé events — ook de omzetcijfers op het dashboard rekenen alleen de eigen events mee. Organisatie-brede onderdelen zoals instellingen en branding vallen buiten die beperking; dat regel je met de matrix.
Geen toegang? Dan zie je het niet
De navigatie toont alleen waar een teamlid recht op heeft. Wie toch een directe link opent — of net zijn rechten kwijtraakte — krijgt een duidelijke melding en belandt op de eerste pagina die wél mag:
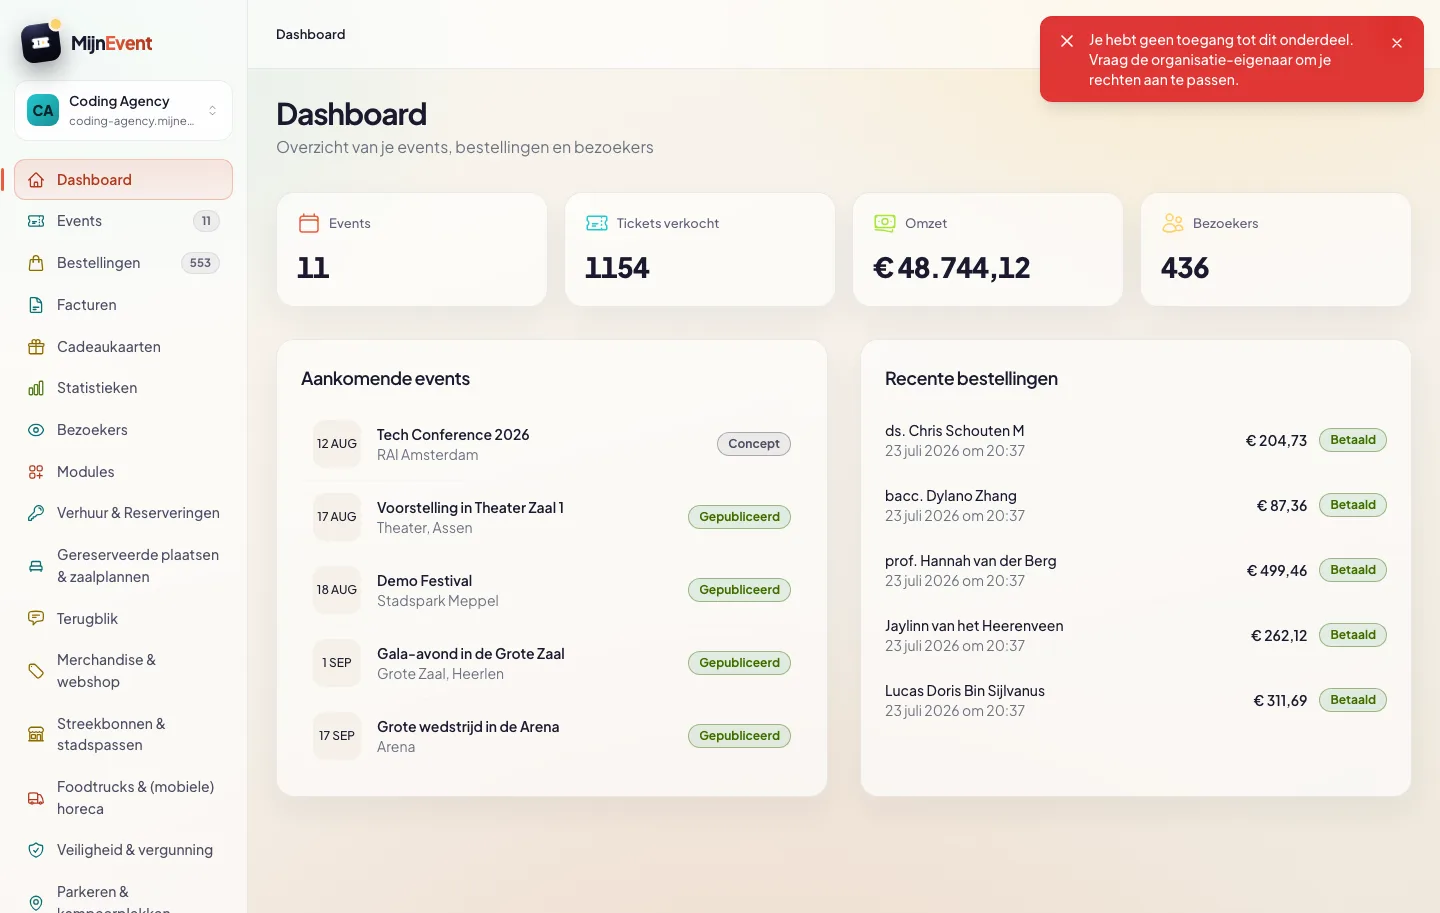
Belangrijker dan wat het scherm toont: de server controleert élk verzoek zelf. Ook wie de schermen omzeilt en de API rechtstreeks aanroept, komt niet verder dan zijn rechten.
Extra sloten op de gevaarlijkste handelingen
Drie handelingen vragen om meer dan een recht alleen. Het downloaden van een SEPA-betaalbestand, het definitief wissen van persoonsgegevens en het ontkoppelen van Mollie eisen een verse tweestapscode — vlak vóór de actie, ook als je al ingelogd bent. En bij uitbetaalrondes van de stadsbon geldt het vier-ogen-principe: wie de ronde aanmaakt, kan hem niet zelf als verzonden markeren; dat doet een tweede teamlid met uitbetalingsrechten.
Elke rechtenwijziging komt bovendien in het activiteitenlog te staan, inclusief wat er precies veranderde. Dat log was voorheen exclusief voor de eigenaar; voortaan is ook dát een toekenbaar recht — al blijft het bewust buiten elk sjabloon, zodat de eigenaar het altijd zelf toekent.
Zo groeit je team mee zonder dat je toegang hoeft weg te geven die je liever bij jezelf houdt. Begin ruim of begin krap — bijstellen is altijd twee klikken.